محتوای آموزشی وبلاگ نتآرام
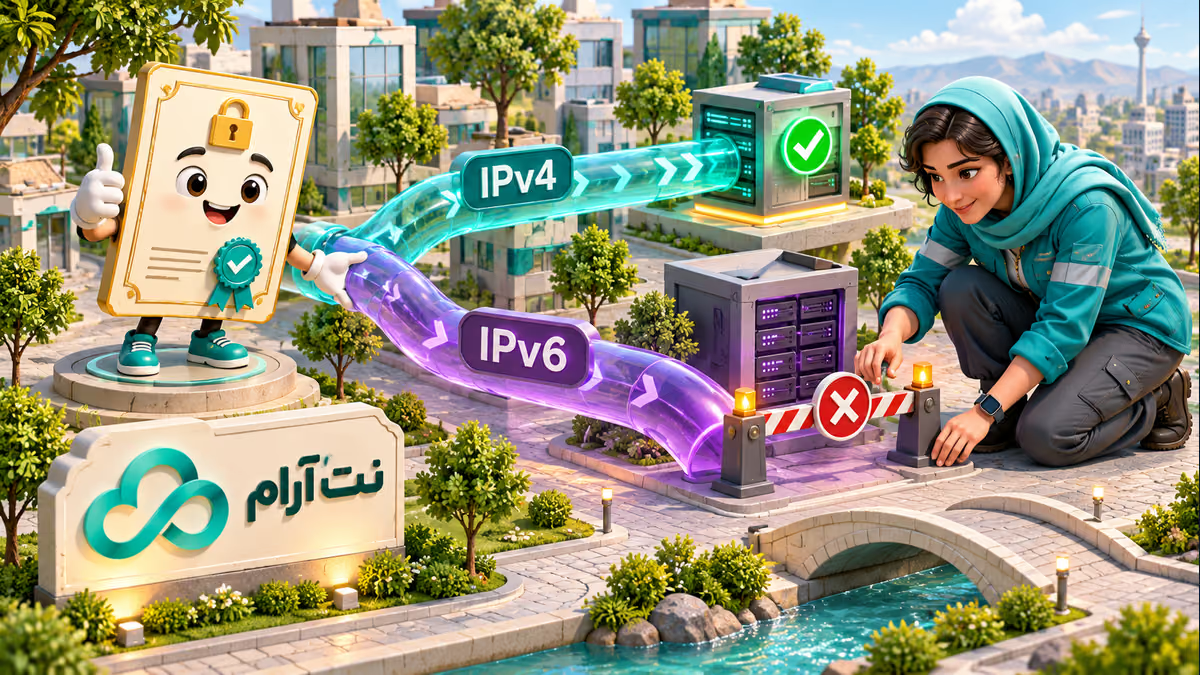
سایت با مرورگر باز میشود، اما در پنل هاست، صدور یا تمدید گواهی خطا میدهد. یکی از علتهای کمتر آشکار این است که دامنه دو نشانی اینترنتی دارد: نشانی IPv4 به هاست درست میرود، ولی IPv6 به سرور دیگری اشاره میکند. مرورگر شما ممکن است از مسیر سالم استفاده کند، در حالی که مرکز صدور گواهی از مسیر دیگر پاسخ اشتباه بگیرد.
در این آموزش با یک فایل آزمایشی عمومی، دو مسیر را جدا میکنیم و بعد سراغ اصلاح دقیق رکورد میرویم. مثال مربوط به روش اعتبارسنجی HTTP-01 در Let's Encrypt است؛ نام گزینهها و ارائهدهنده AutoSSL در پنلها ممکن است متفاوت باشد. پیش از تغییر DNS، از تنظیم فعلی عکس یا یادداشت داشته باشید و اگر سایت از CDN، پراکسی یا IPv6 برای سرویس دیگری استفاده میکند، اثر تغییر را روی همان سرویس هم بسنجید.
اول بفهمیم HTTP-01 چه چیزی را امتحان میکند
برای این روش، ابزار صدور یک فایل موقتِ مخصوص اعتبارسنجی میسازد. مرکز صدور آن را از مسیری شبیه نشانی زیر روی دامنه درخواست میکند:
کد / دستورhttp://example.com/.well-known/acme-challenge/TOKEN
example.com و TOKEN نمونهاند؛ نام واقعی دامنه و توکن برای هر درخواست فرق میکند. درخواست HTTP-01 در ابتدا روی پورت ۸۰ انجام میشود. بازشدن صفحه اصلی روی HTTPS بهتنهایی ثابت نمیکند که این مسیر هم از همه شبکهها و هر دو نسخه IP به مقصد درست میرسد.Let's Encrypt وقتی برای یک نام هم رکورد
A و هم AAAA ببیند، در اتصال اولیه IPv6 را ترجیح میدهد. اگر اتصال IPv6 در سطح شبکه زمانانتظار بدهد، ممکن است IPv4 را امتحان کند؛ اما دریافت یک پاسخ اشتباه مانند صفحه سرور دیگر یا ۴۰۴، الزاماً باعث برگشت به IPv4 نمیشود. بنابراین «سایت برای من باز میشود» دلیل کافی برای سالمبودن اعتبارسنجی نیست.۱. نام خطادار و پیام پنل را مشخص کنید
در سیپنل به SSL/TLS Status بروید؛ در دایرکتادمین، بسته به نسخه و امکانات حساب، بخش SSL Certificates یا گزینه مربوط به گواهی را باز کنید. نام دقیق دامنهای را که شکست خورده یادداشت کنید:
example.com، www.example.com و shop.example.com میتوانند رکوردهای متفاوت داشته باشند. اگر یک گواهی چند نام را پوشش میدهد، نتیجه تکتک نامهایی را که پنل خطا داده بررسی کنید.متن خطا و زمان آن را بخوانید. عبارتهایی مثل
unauthorized، پاسخ ۴۰۴ از فایل چالش یا اشاره به نشانی IPv6 میتوانند سرنخ باشند، ولی هر کدام علتهای دیگری هم دارند. اگر خطا از نوع محدودیت تعداد درخواست است، چند بار پشت سر هم دکمه صدور را نزنید؛ راهنمای محدودیت صدور گواهی مسیر جداگانهای دارد.۲. رکوردهای A و AAAA را جداگانه ببینید
اگر روی رایانه یا سرور خود ترمینال و ابزار
کد / دستورdig دارید، نام نمونه را در هر سه دستور با همان نام خطادار عوض کنید:dig +short A example.com
dig +short AAAA example.com
dig +short NS example.com
دستور اول نشانیهای IPv4 و دومی نشانیهای IPv6 را نشان میدهد. خروجی خالی برای
AAAA یعنی از دید همان پرسوجو رکورد IPv6 برنگشته است؛ این حالت برای سایتی که عمداً IPv6 ندارد، بهخودیخود خطا نیست. دستور سوم رکوردهای NS همان نام را میپرسد. برای زیردامنهای مثل shop.example.com معمولاً پاسخ NS مستقلی وجود ندارد؛ نام دامنه مادر را هم برای پیدا کردن سرویس DNS بپرسید. اگر زیردامنه جداگانه واگذار شده، نامسرورهای همان بخش ممکن است متفاوت باشند. اگر دامنه چند پاسخ دارد، همه آنها را یادداشت کنید.برای مقایسه از یک حلکننده عمومی، در صورت دسترسی شبکه میتوانید این دو دستور را نیز بزنید:
کد / دستورdig @1.1.1.1 +short A example.com
dig @1.1.1.1 +short AAAA example.com
اگر پاسخ حلکنندهها متفاوت است، ممکن است تغییر DNS هنوز در حافظه موقت برخی شبکهها مانده باشد یا پاسخها بر اساس موقعیت فرق کنند. مقدار TTL و پاسخ نامسرور معتبر را نیز بررسی کنید. اگر
dig ندارید، در پنل DNS به دنبال رکوردهای نوع A و AAAA همان نام بگردید و مقدار آنها را با نشانیهایی که ارائهدهنده سرویس برای همان مقصد اعلام کرده مقایسه کنید.اگر دامنه از CDN یا پراکسی عبور میکند: پاسخ عمومی DNS ممکن است نشانی لبه CDN باشد، نه نشانی مستقیم هاست. در این وضعیت صرف متفاوتبودن IPها نشانه اشتباه نیست. مسیر اعتبارسنجی، تنظیم دامنه در CDN و ارتباط آن با مبدأ را برای همان سرویس بررسی کنید؛ برای آزمون عجولانه، پراکسی یا حفاظت کل سایت را خاموش نکنید.
۳. یک فایل بیخطر را از هر دو مسیر درخواست کنید
ابتدا در File Manager هاست، پوشه عمومی همان دامنه را پیدا کنید. داخل آن، اگر پوشههای
کد / دستور.well-known و سپس acme-challenge وجود ندارند و پنل اجازه میدهد، آنها را بسازید. یک فایل متنی با نام تازه و بدون اطلاعات شخصی، مثلاً netaram-ipv6-test.txt، داخل پوشه دوم قرار دهید و تنها این متن را در آن بنویسید:netaram public test
اگر فایلی با این نام از قبل وجود دارد، نام دیگری انتخاب کنید و فایل موجود یا توکن واقعی سرویس را بازنویسی نکنید. این فایل عمداً عمومی است؛ رمز، توکن، فایل تنظیمات یا اطلاعات مشتری را در آن قرار ندهید. مسیر پوشه عمومی هر دامنه ممکن است متفاوت باشد؛ اگر فایل با نشانی عمومی باز نمیشود، ابتدا ریشه دامنه در پنل و قواعد بازنویسی را بررسی کنید.
حالا از یک ترمینال دارای
کد / دستورcurl این دو درخواست GET را اجرا کنید؛ دامنه و نام فایل را با نمونه خودتان جایگزین کنید:curl -4 -i --max-time 15 'http://example.com/.well-known/acme-challenge/netaram-ipv6-test.txt'
curl -6 -i --max-time 15 'http://example.com/.well-known/acme-challenge/netaram-ipv6-test.txt'
-4 مسیر IPv4 و -6 مسیر IPv6 را انتخاب میکند؛ -i کد و سرآیند پاسخ را هم نشان میدهد. در حالت ساده و بدون تغییر مسیر، هر دو باید پاسخ موفق و متن آزمایشی یکسان بدهند. اگر اولی متن درست و دومی صفحه دیگری یا ۴۰۴ میدهد، احتمالاً IPv6 به مقصد یا پیکربندی متفاوتی رسیده است.اگر فرمان
-6 اصلاً وصل نمیشود، هنوز نتیجه قطعی نگیرید: اینترنت یا دستگاهی که آزمایش را از آن اجرا میکنید ممکن است IPv6 نداشته باشد. همان آزمون را از یک اتصال یا ابزار معتبر دیگر که IPv6 دارد تکرار کنید. این دستورها بدون -L هستند تا تغییر مسیر پنهان نشود؛ در صورت دیدن ۳۰۱ یا ۳۰۲، نشانی Location و پاسخ مرحله بعد را جداگانه ببینید.Let's Encrypt در HTTP-01 بعضی تغییر مسیرها را طبق قواعد خودش دنبال میکند و هنگام رفتن از HTTP به HTTPS، گواهی مقصد را مانند مرورگر تأیید نمیکند. پس خطای گواهی در یک آزمایش معمولی
curl -L بهتنهایی ثابت نمیکند اعتبارسنجی Let's Encrypt شکست میخورد. مسیر دقیق و گزارش همان درخواست را ملاک قرار دهید.۴. نتیجه را به اقدام درست وصل کنید
IPv4 درست است و IPv6 به سرور اشتباه میرود: وارد پنل DNS معتبری شوید که در مرحله دوم پیدا کردید. رکورد
AAAA مربوط به همان نام را پیدا کنید، مقدار و TTL قبلی را یادداشت کنید و فقط پس از تأیید مقصد واقعی، آن را به IPv6 درست تغییر دهید. اگر سرویس شما عمداً IPv6 ارائه نمیکند و مطمئنید رکورد کاربرد دیگری ندارد، حذف همان رکورد اشتباه میتواند راهحل باشد. رکورد A سالم، رکوردهای ایمیل و نامهای دیگر را بیدلیل تغییر ندهید.هر دو مسیر به سرور درست میرسند، ولی فایل آزمایشی ۴۰۴ است: ریشه عمومی دامنه و مسیر فایل را تطبیق دهید. اگر پنل فایل را زیر پوشه دیگری ساخته یا قانون بازنویسی همه درخواستها را به برنامه میفرستد، مسیر
/.well-known/acme-challenge/ باید با روش پشتیبانیشده همان وبسرور قابل دسترسی باشد. در هاست اشتراکی، زمان آزمون، دامنه و پاسخ بدون اطلاعات محرمانه را برای میزبان بفرستید؛ دسترسی تنظیم وبسرور ممکن است در اختیار شما نباشد.هر دو مسیر ۲۰۰ و متن درست میدهند اما صدور هنوز شکست میخورد: زمان و جزئیات تازه گزارش AutoSSL یا ابزار صدور را بخوانید. محدودیت تعداد درخواست، رکورد CAA، نام اضافی روی گواهی یا روش اعتبارسنجی متفاوت میتواند مانع باشد. برای CAA از راهنمای رفع خطای CAA استفاده کنید. اگر گواهی وایلدکارد میخواهید، HTTP-01 برای آن کافی نیست و راهنمای اعتبارسنجی DNS وایلدکارد را دنبال کنید.
۵. پس از اصلاح، صدور و گواهی نصبشده را تأیید کنید
پس از گذشت زمان لازم برای بهروزرسانی پاسخ DNS، دستورهای
dig و هر دو آزمایش curl را دوباره اجرا کنید. سپس از همان بخش پنل، در صورت فراهمبودن گزینه، صدور یا Run AutoSSL را یک بار اجرا کنید. نام دکمه و امکان استفاده از آن به پنل و سطح دسترسی بستگی دارد؛ موفقیتِ زدن دکمه به معنی صدور موفق نیست.وقتی پنل وضعیت موفق نشان داد، سایت را با نام دقیق دامنه در یک پنجره تازه باز کنید و جزئیات گواهی را از علامت تنظیمات کنار نشانی مرورگر ببینید. نام دامنه، صادرکننده و تاریخ اعتبار باید با گواهی مورد انتظار بخوانند. اگر چند نام مانند نسخه با
www دارید، هر کدام را جدا امتحان کنید.در پایان، فقط فایل آزمایشی تازهای را که خودتان ساختهاید از File Manager حذف کنید؛ پوشه چالش، فایلهای متعلق به ابزار صدور و تنظیمات فعال دیگر را پاک نکنید. اگر مشکل باقی ماند، متن خطا، زمان، نام دامنه و نتیجه هر دو مسیر را بدون کلید خصوصی یا توکن برای بررسی ارسال کنید.
اگر هنوز معلوم نیست مشکل از IPv6 است یا یکی از علتهای دیگر، راهنمای کلی خطای Unauthorized در Let's Encrypt را نیز ببینید. برای انتخاب گواهی متناسب با دامنه، صفحه گواهی SSL نتآرام در دسترس است. جزئیات رفتار IPv6 و روش HTTP-01 در مستند IPv6 Let's Encrypt و مستند انواع چالش آمده است.
اشتراکگذاری:
لینکدینتلگرامایکس
مقاله قبلی
مقاله قبلی وجود ندارد.
مقاله بعدی
دیدگاهها (۰)
دیدگاههای تاییدشده و پاسخهای تیم نتآرام