محتوای آموزشی وبلاگ نتآرام
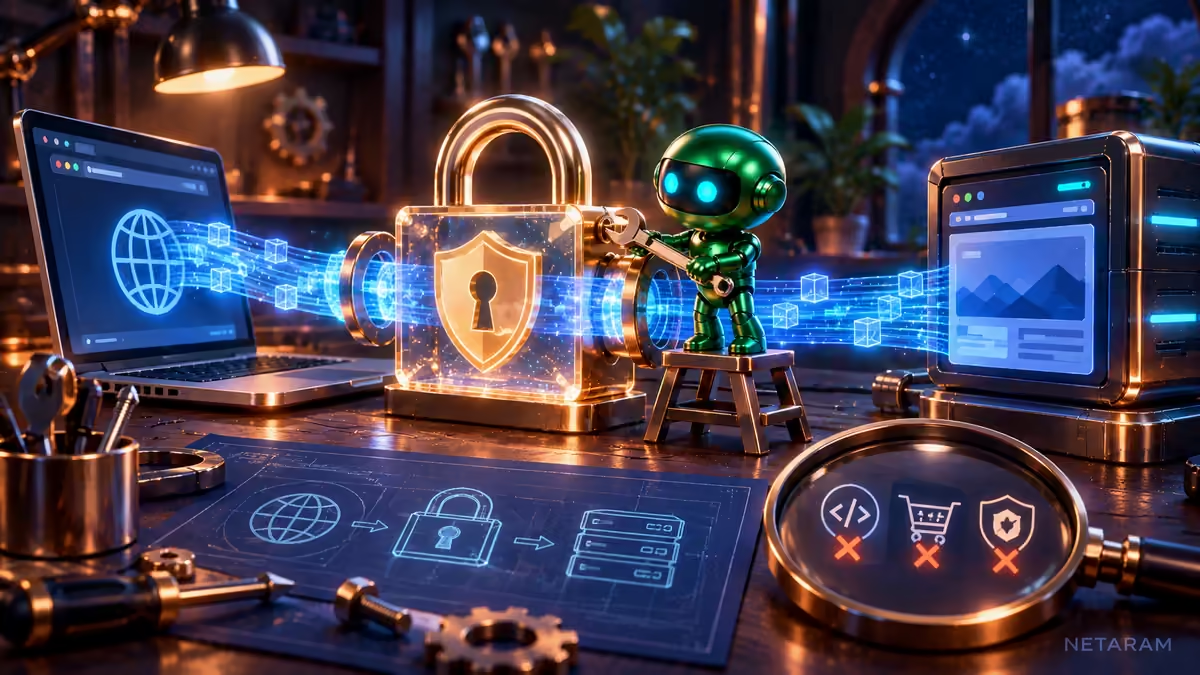
نت آرام برای امنیت بیشتر اطلاعات مشتریان خود و رمز های سرویس ها اقدام به نصب گواهینامه امنیتی ssl نموده است، این گواهینامه که توسط شرکت Comodo صادر شده است با 99% مرورگر های فعلی سیستم عامل های ویندوز، مک و لینوکس سازگاری دارد و کاملا mobile friendly نیز می باشد. پورتال امنیتی مشتریان نت آرام به آدرس https://my.netaram.com/portal می باشد که آن را COMODO CA Limited تایید کرده است. به دلیل اینکه داده ها encrypt می شوند شخص سوم در صورت به دست آوردن این اطلاعات نیز با داده های غیر قابل خواندن مواجه می شود، بدین ترتیب امنیت اطلاعات مشتریان در این پروتکل بسیار بیشتر از http می باشد. پروتکل ssl با https نمایش داده می شود.

توضیح بیشتر برای انجام مراحل
آمادهسازی دامنه
A و AAAA و مسیر دامنه را بررسی کنید. برای صدور خودکار، CAA و دسترسی روش validation نیز باید درست باشد؛ IPv6 اشتباه میتواند صدور را مختل کند.
گواهی در پنل سرویس
در cPanel وضعیت SSL/TLS Status و AutoSSL را طبق امکانات حساب ببینید. در DirectAdmin یا Plesk از بخش گواهی همان پنل استفاده کنید. اگر امکان صدور فعال نیست، با شناسهٔ سرویس از پشتیبانی کمک بگیرید.
SSL در پنلها معمولاً نام رایج ارتباط امن HTTPS است. گواهی کمک میکند مرورگر هویت نام سرور را بررسی کند و ارتباط رمزگذاری شود. وجود گواهی، بهتنهایی سالم بودن همهٔ کدها و حسابهای سایت را تضمین نمیکند.
آزمون و تمدید
نامهای اصلی و www، زنجیرهٔ گواهی، انقضا و mixed content را بررسی کنید. پس از اطمینان از HTTPS، ریدایرکت مناسب تنظیم کنید؛ HSTS را پیش از سالم بودن همهٔ زیردامنههای لازم فعال نکنید.
صدور یکبار کافی نیست؛ تمدید خودکار و هشدار انقضا را پایش کنید. گواهی خصوصی و کلید را در تیکت عمومی یا مقاله منتشر نکنید.
تأیید فعال شدن HTTPS
در پنل، وضعیت گواهی دامنهٔ اصلی و www را جدا بررسی کنید. نامهای تحت پوشش، تاریخ اعتبار و روش تمدید اهمیت دارند. نصب یک گواهی برای یک نام، بهطور خودکار همهٔ زیردامنهها را شامل نمیشود. اگر صدور شکست خورده، وضعیت DNS و مسیر تأیید مالکیت را بررسی کنید.
پس از صدور، آدرس HTTPS و یک صفحهٔ داخلی را باز کنید. تصاویر و فایلها نیز باید از مسیر معتبر دریافت شوند؛ بالا آمدن صفحه با هشدار mixed content، پایان کامل کار نیست. اگر ریدایرکت HTTP فعال میکنید، ابتدا سلامت HTTPS را تأیید کنید تا کاربر به مسیر خراب منتقل نشود.
تمدید خودکار را با وضعیت واقعی کار و تاریخ آخرین موفقیت کنترل کنید. وجود گزینهٔ AutoSSL یا مشابه آن، موفقیت همهٔ تمدیدها را تضمین نمیکند. گزارش خطا و نزدیک شدن انقضا باید به اقدام مشخص منجر شود و کلید خصوصی یا فایل بکاپ گواهی در مسیر عمومی باقی نماند.
منابع و ادامهٔ مطالعه
مقاله قبلی
جایگزین CXS پس از توقف ConfigServer؛ اسکن و حفاظت فایل
۲۴ شهریور ۱۳۹۴مقاله بعدی
اتصال سابدامین دایرکت ادمین به هاست دیگر
۱۴ مرداد ۱۳۹۴دیدگاهها (۴)
دیدگاههای تاییدشده و پاسخهای تیم نتآرام
ابوالفضل
با سلام و خسته نباشید
من از شرکت های مختلفی تا حالا خدمات گرفته ام ولی هیچ کدام در کیفیت خدمات نت آرام نبوده اند، انشاء الله بعد از این از شما خدمات خواهیم گرفت.
مصطفی جانقربان
نویسنده مقالهبا سلام و احترام
با تشکر از دیدگاه شما
حمید عابدینی
سلام
پاسخگویی و پیگیری پیام ها و همچنین کیفیت خدمات نت آرام واقعا خیال آدم رو راحت می کنه. ممنون از شما
مصطفی جانقربان
نویسنده مقالهخواهش می کنم قربان.
بسیار تشکر از دیدگاه شما