محتوای آموزشی وبلاگ نتآرام
فرض کنید دامنه اصلی شرکت
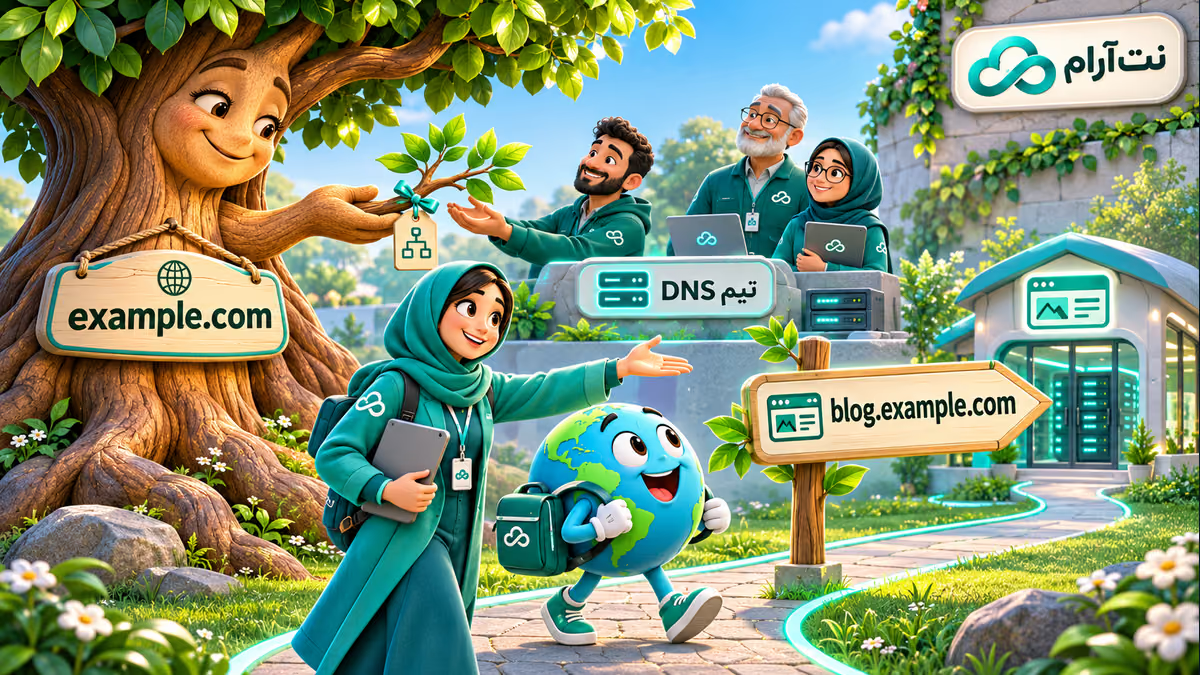
example.com نزد یک ارائهدهنده DNS مدیریت میشود، اما تیم دیگری باید همه رکوردهای blog.example.com را مستقل مدیریت کند. برای این کار میتوان مدیریت DNS آن شاخه را به نیمسرورهای دیگری تفویض کرد؛ یعنی DNS دامنه اصلی به پرسشکننده میگوید پاسخهای آن زیردامنه را از کدام سرورها بگیرد.این کار با ساخت یک رکورد A برای اتصال یک زیردامنه به IP فرق دارد. اگر فقط میخواهید یک نشانی به سرور دیگری اشاره کند، معمولاً تفویض کل شاخه لازم نیست. تفویض میتواند روی سایت، ایمیل و تمام نامهای زیر آن شاخه اثر بگذارد؛ بنابراین ابتدا منطقه جدید را کامل آماده و آزمایش میکنیم.
یک مثال ساده از مسئولیت دو بخش
در این مثال، DNS والد مسئول
example.com است و تیم دیگری قرار است منطقه blog.example.com را مدیریت کند. والد در محل نام blog.example.com به نیمسرورهای منطقه فرزند اشاره میکند. سپس رکوردهای مربوط به آن شاخه، از جمله www.blog.example.com یا رکوردهای تأیید مالکیت آن، باید در منطقه فرزند موجود باشند.نامهای زیر فقط مثال هستند:
کد / دستورblog.example.com. NS ns1.dns-provider.example.
blog.example.com. NS ns2.dns-provider.example.
این مثال را برای دامنه واقعی کپی نکنید. تعداد و نام نیمسرورها را از ارائهدهنده منطقه فرزند بگیرید. مستند تفویض زیردامنه Cloudflare همین مفهوم را برای تنظیمات آن سرویس شرح میدهد؛ قابلیت و مسیر منو در ارائهدهندگان دیگر ممکن است فرق کند.
قدم اول: همه رکوردهای شاخه را فهرست کنید
در پنل DNS فعلی، رکوردهای مربوط به
blog.example.com و نامهای زیر آن را پیدا کنید. فقط A یا AAAA صفحه اصلی را نبینید؛ ممکن است رکوردهای MX ایمیل، TXT تأیید سرویس، SPF، رکوردهای صدور گواهی، CNAME، رکوردهای امنیتی یا نامهای دیگر نیز وجود داشته باشند. از مقدار و TTL آنها نسخه بگیرید و مالک هر سرویس را مشخص کنید.اگر همین نام در والد یک CNAME دارد یا ارائهدهنده محدودیت دیگری اعلام میکند، سازگاری طرح تفویض را پیش از تغییر با دو ارائهدهنده بررسی کنید. اضافهکردن چند رکورد بدون هماهنگی میتواند پاسخ نامنتظره ایجاد کند. دامنه اصلی و سایر زیردامنهها را در فهرست تغییر قرار ندهید مگر اینکه واقعاً لازم باشند.
قدم دوم: منطقه فرزند را پیش از تغییر والد آماده کنید
در سرویس DNS جدید، یک منطقه مستقل برای
blog.example.com بسازید؛ نام گزینه ممکن است Zone یا تنظیم زیردامنه باشد. رکوردهای لازم را بر اساس فهرست قبلی و مقادیر تأییدشده وارد کنید. اگر سایت روی سرور دیگری است، آدرس آن را از مدیر همان سرویس بگیرید. اگر ایمیل زیر این شاخه دارید، رکوردهای دریافت و احراز هویت آن را نیز فراموش نکنید.ارائهدهنده فرزند نام نیمسرورهای دقیق را اعلام میکند. مطمئن شوید منطقه فعال است و همه نیمسرورهای اعلامشده پاسخ سازگار میدهند. در سرویسهایی مانند Cloudflare، برخی قابلیتهای امنیتی یا CDN والد ممکن است پس از تفویض خودکار روی فرزند اعمال نشوند؛ این را برای معماری خودتان بررسی کنید.
قدم سوم: نیمسرور فرزند را مستقیم آزمایش کنید
اگر ابزار
کد / دستورdig دارید، از ترمینال رایانه یا سرور مجاز این دستور نمونه را اجرا کنید:dig @ns1.dns-provider.example blog.example.com SOA
نام نیمسرور و زیردامنه را با مقدار واقعی جایگزین کنید. این پرسش مستقیماً از نیمسرور فرزند درباره اطلاعات منطقه میپرسد و تغییری ایجاد نمیکند. در پاسخ به
status و پرچم aa توجه کنید؛ پاسخ معتبر و authoritative برای منطقه موردنظر نشانه خوبی است. همین آزمون را برای همه نیمسرورهای اعلامشده و رکوردهای مهم، مانند A یا MX لازم، تکرار کنید.اگر timeout میبینید، نشانی و دسترسی شبکه به نیمسرور را بررسی کنید. اگر
REFUSED یا پاسخ غیرمعتبر است، ممکن است منطقه هنوز برای پاسخگویی به درخواست عمومی آماده نشده باشد. دیدن یک پاسخ درست از یک نیمسرور بهتنهایی سلامت بقیه را ثابت نمیکند.قدم چهارم: تفویض در والد و نکته DNSSEC
در پنل DNS والد، رکوردهای NS را برای نام زیردامنه با مقادیر تأییدشده سرویس فرزند ثبت کنید. این کار با تغییر نیمسرور دامنه اصلی در پنل ثبتکننده تفاوت دارد؛ تغییر نیمسرور کل دامنه را برای تفویض یک شاخه انجام ندهید.
اگر نیمسرورهای فرزند داخل همان شاخه تفویضشده قرار دارند، برای شکستن وابستگی ممکن است رکوردهای glue لازم باشند. شکل و محل ثبت آن به معماری و ارائهدهنده بستگی دارد؛ مقدارها را از مدیر DNS بگیرید. اگر DNSSEC روی والد یا فرزند فعال است، وضعیت امضا و رکورد DS باید با طرح دو سرویس هماهنگ باشد. DS اشتباه یا قدیمی میتواند باعث شکست اعتبارسنجی و خطای دسترسی شود. بهویژه جابهجایی بین ارائهدهندگان امضاشده نیاز به ترتیب امن و در نظر گرفتن کش دارد؛ بدون برنامه از پیش تأییدشده DS یا امضا را حذف و اضافه نکنید.
تغییرات قبلی و روش بازگشت را نگه دارید. بازگشت DNS هم فوری نیست، چون پاسخها ممکن است تا پایان TTL قبلی در حافظه باقی بمانند.
نتیجه را از چند مسیر بررسی کنید
پس از ثبت، از یک resolver عمومی و سپس نیمسرورهای والد و فرزند، رکوردهای NS و رکوردهای کاربردی را مقایسه کنید. نمونه پرسش عمومی در ویندوز:
کد / دستورnslookup -type=NS blog.example.com
نتیجه میتواند به علت کش مدتی متفاوت باشد. با ابزارهای معتبر DNSSEC نیز اعتبار زنجیره را بررسی کنید. سپس خود سایت، گواهی HTTPS، ایمیل و سرویسهای مرتبط با همان شاخه را واقعاً امتحان کنید. موفقیت دریافت رکورد NS بهتنهایی سلامت همه آنها را تضمین نمیکند.
اگر کاربران فقط در بعضی شبکهها خطا دارند، زمان، resolver و پاسخ هر مسیر را ثبت کنید و نامهای والد و فرزند را با مدیر دو سرویس تطبیق دهید. برای مدیریت مالکیت و خدمات دامنه، صفحه ثبت دامنه نتآرام در دسترس است؛ محل تغییر رکورد DNS را باید بر اساس نیمسرورهای فعال دامنه خود پیدا کنید.
مقاله قبلی
مقاله قبلی وجود ندارد.
مقاله بعدی
دیدگاهها (۰)
دیدگاههای تاییدشده و پاسخهای تیم نتآرام