محتوای آموزشی وبلاگ نتآرام
نه. پینگ یک نوع پرسش کوتاه شبکه است، اما سرور میتواند پاسخ آن را محدود کند و همچنان سایت را نمایش بدهد. از طرف دیگر، جواب دادن پینگ هم سالم بودن وردپرس یا دیتابیس را تضمین نمیکند. برای مشکل سایت، خود آدرس HTTPS را هم باز کنید.
اگر سرور به پینگ پاسخ نمیدهد، حتماً قطع است؟
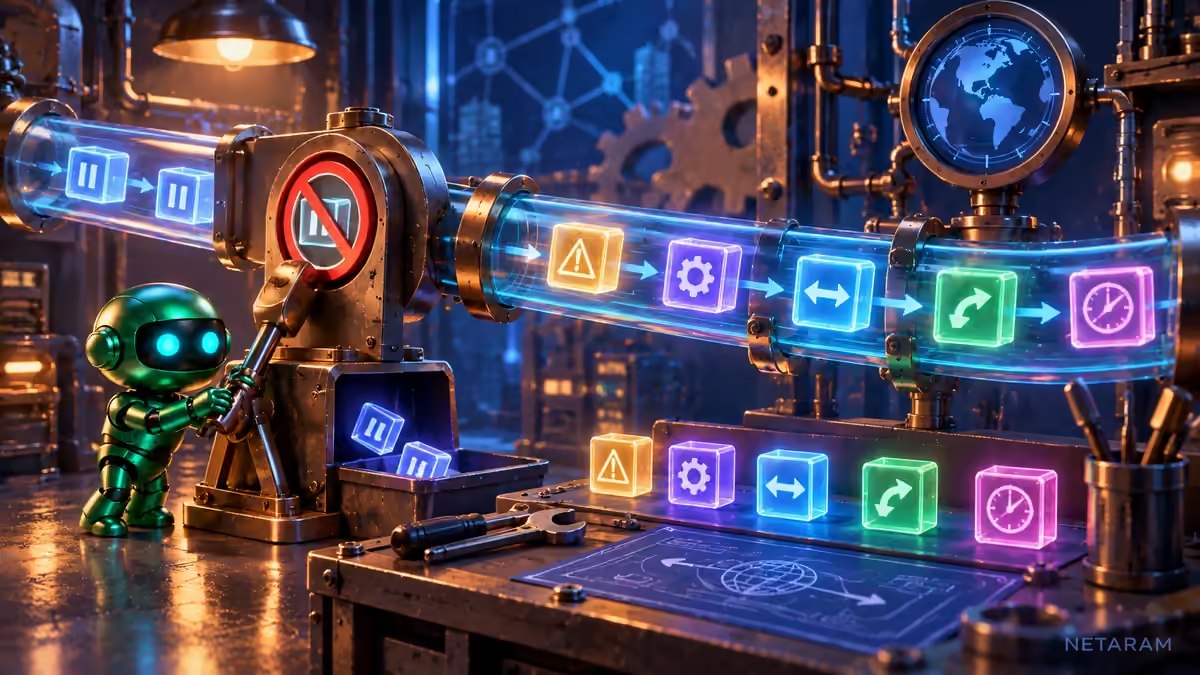
اگر هدف مدیر، کنترل پینگ است، باید درخواست و پاسخ مربوط به آن را از دیگر پیامهای ICMP جدا کند. بعضی پیامهای ICMP برای اطلاع دادن دربارهٔ اندازهٔ مناسب بسته و خطای مسیر لازماند. بستن همهٔ آنها میتواند ارتباطهای سالم را هم دچار اختلال کند.
قبل و بعد از تغییر، یک دانلود کوچک، باز شدن سایت و ورود مدیریتی را امتحان کنید. اگر فقط نتیجهٔ پینگ عوض شد ولی دانلودها گیر کردند، تنظیم کامل نیست. در IPv6 نیز ICMPv6 نقشهای مهم دیگری دارد؛ قاعدهٔ بستن همهٔ ICMP در IPv4 را بیفکر به آن کپی نکنید. تصمیم باید با هدف روشن و ابزار فایروال همان سرور انجام شود.
Ping چه چیزی را نشان میدهد؟
Ping با درخواست echo بررسی میکند آیا مقصد در آن مسیر پاسخ میدهد یا خیر. اگر پاسخ نمیآید، ممکن است مقصد خاموش باشد، شبکه مشکل داشته باشد یا فایروال فقط همان نوع درخواست را محدود کرده باشد. پس نتیجهٔ Ping را نباید معادل وضعیت کامل سایت یا برنامه دانست.
برای وبسایت، درخواست HTTP و HTTPS، پاسخ DNS و گواهی هم اهمیت دارند. ممکن است Ping بسته باشد ولی سایت درست کار کند، یا Ping پاسخ بدهد ولی برنامه خطای 500 داشته باشد. هر آزمون تنها بخش مشخصی از مسیر را میسنجد.
هدف محدودیت را تعیین کنید
اگر مسئله تعداد زیاد درخواست echo است، محدودیت نرخ یا قواعد هدفمند میتواند بررسی شود. بستن همهٔ ICMP، بدون تفکیک نوع پیام، ممکن است عیبیابی و بعضی رفتارهای شبکه را مختل کند. سیاست IPv4 و IPv6 نیز باید جدا دیده شود؛ نمیتوان تنظیم یکی را به دیگری تعمیم داد.
در فایروال فعلی، قواعد موجود و backend را پیدا کنید. اگر CSF دارید، گزینهٔ موردنظر را از مستندات همان نسخه بخوانید. تغییر یک مقدار در فایل قدیمی، بدون بررسی اثر آن بر قواعد نهایی، نتیجهٔ روشن نمیدهد. قبل از تغییر، تنظیم فعلی و راه دسترسی مدیر را نگه دارید.
آزمایش محدود
یک تغییر کوچک اعمال کنید و از یک دستگاه بیرونی نتیجه را ببینید. درخواست echo، دسترسی وب و مسیرهای مدیریتی را جدا امتحان کنید. اگر سرور پشت تجهیزات شبکه یا فایروال ارائهدهنده است، پاسخ نهایی به هر دو لایه وابسته است؛ تغییر داخل سرور ممکن است فقط بخشی از رفتار را توضیح دهد.
در صورت ایجاد مشکل، آخرین قاعده را برگردانید و تفاوت قبل و بعد را بررسی کنید. باز کردن همهٔ ترافیک برای تشخیص یا بستن همهٔ پیامها برای خاموش شدن یک پاسخ، روش دقیقی نیست. تغییر باید به هدف محدود و قابل اندازهگیری مربوط باشد.
پایش بعد از تغییر
اگر سامانهٔ مانیتورینگ شما فقط Ping استفاده میکند، تغییر سیاست ممکن است هشدار قطعی کاذب ایجاد کند. روش پایش را با سرویس واقعی هماهنگ کنید؛ برای وب، بررسی وضعیت پاسخ و محتوای مشخص میتواند مفید باشد. البته آزمون HTTP هم باید timeout و مسیر درست داشته باشد.
در پایان، سیاست ICMP و روش مانیتورینگ را مستند کنید. نتیجهٔ خوب فقط پاسخ ندادن به یک فرمان نیست؛ باید پیامهای لازم شبکه و سرویس کاربران حفظ شوند و درخواست اضافی نیز با سیاست روشن کنترل شود.
منابع و ادامهٔ مطالعه
مقاله قبلی
مقایسهٔ سی پنل و دایرکت ادمین برای انتخاب هاست
۲۳ بهمن ۱۳۹۴مقاله بعدی
دیدگاهها (۲)
دیدگاههای تاییدشده و پاسخهای تیم نتآرام
raha
آقای جانقربان بزرگوار
سلام و عرض ادب دارم.از اینکه مطالب آموزشی مفید و کاربردیتون رو به رایگان در اختیار قرار میدین ، به سهم خودم متشکرم.
مصطفی جانقربان
نویسنده مقالهبا سلام و عرض ادب
خواهش می کنم ، بسیار تشکر از پیام شما.
شاد و سلامت باشید