محتوای آموزشی وبلاگ نتآرام
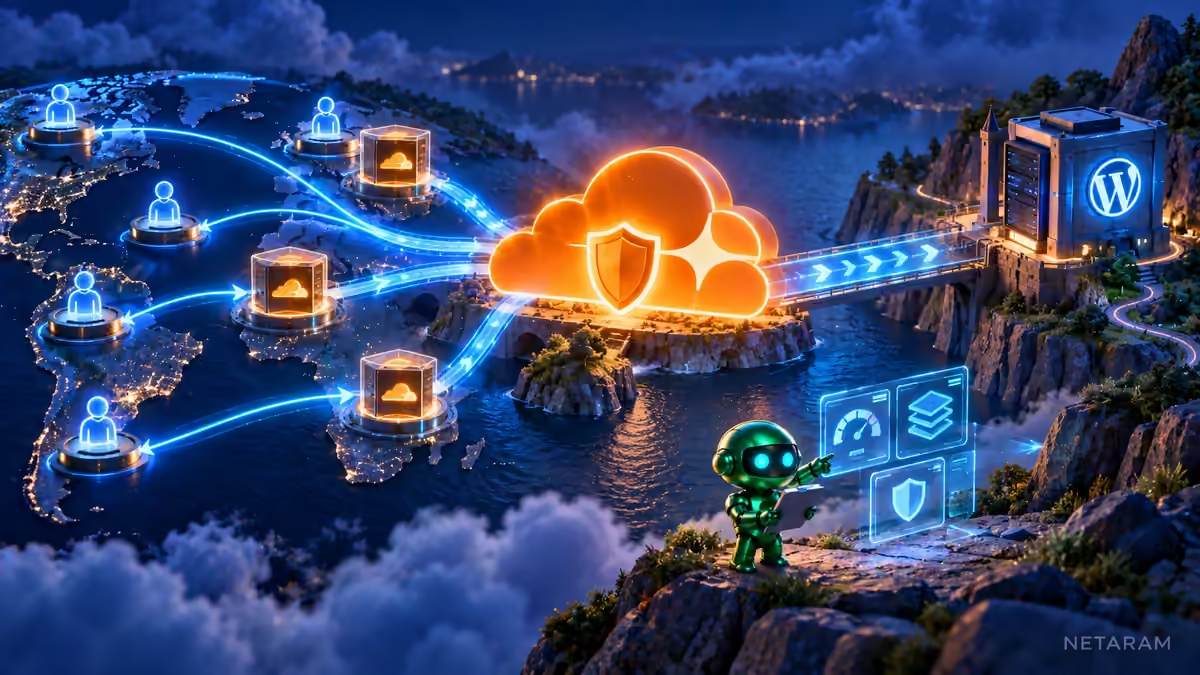
cloudflare یک CDN رایگان است که می تواند باعث افزایش سرعت سایت شود، سرویس بی نظیر cloudflare علاوه برای افزایش سرعت می تواند باعث کاهش مصرف پهنای باند نیز بشود، فایل های استاتیک شما در سرور های کلود فلیر ذخیره می شود و بسیار زودتر در دسترس کاربر قرار خواهد گرفت با این روش، مصرف پهنای باند کم خواهد شد، این فایل ها از نزدیک ترین سرور کلود فلیر به کاربر شما ارسال می شود، البته این سرویس برای سایت های داخل ایران به دلیل دور بودن به سرور ها توصیه نمی شود، در این مقاله قصد داریم تا آموزش و لینک دانلود افزونه CloudFlare وردپرس را برای شما قرار بدهیم.
CDN میتواند نسخهٔ فایلهای مجاز سایت را در چند نقطه نگه دارد و آنها را از مسیر نزدیکتر به کاربر بدهد. اینکه کدام محتوا نگهداری شود مهم است؛ اطلاعات خصوصی و نتیجههای وابسته به حساب نباید مثل یک تصویر عمومی کش شوند.

افزونه cloudflare وردپرس چیست ؟
همانطور که اطلاع دارید cloudflare یک سرویس واسط بین سرور اصلی و کاربر شما است و این سرویس می تواند آی پی اصلی سرور را مخفی کند، بنابراین تمامی درخواست ها را سرور واسط به سرور های شما ارسال می کند، به همین دلیل در زمان ورود به وردپرس آی پی اصلی کاربر در مدیریت ثبت نمی شود و آی پی های کلودفلیر نمایش داده می شود، افزونه cloudflare وردپرس می تواند آی پی اصلی کاربر را در سیستم مدیریت محتوا وردپرس ثبت کند، همچنین از دیگر امکانات این پلاگین کلود فلیر، HTTPS Protocol Rewriting می باشد.
برای دانلود پلاگین cloudflare روی این لینک کلیک کنید، پس از نصب افزونه روی هاست، از قسمت تنظیمات روی cloudflare کلیک کنید و API Key و … را وارد کنید تا افزونه به اکانت شما متصل شود.
API راهی است که دو برنامه با آن اطلاعات ردوبدل میکنند. مثلاً سایت از سرویس دیگری قیمت میگیرد. سالم بودن صفحهٔ سایت بهتنهایی نشان نمیدهد این ارتباط جدا هم موفق بوده است.
امیدواریم این مقاله برای شما مفید بوده باشه، لطفا در صورتی که نظر یا مشکلی در این مورد دارید آن را در قسمت دیدگاه های همین صفحه برای ما ارسال نمایید، ما در کوتاه ترین زمان به آن پاسخ خواهیم داد.
توضیح بیشتر برای انجام مراحل
دامنه و TLS
وقتی Cloudflare بین بازدیدکننده و هاست قرار میگیرد، دو ارتباط داریم: مرورگر با Cloudflare و Cloudflare با سرور اصلی شما. سرور اصلی را origin مینامند. داشتن HTTPS در مرورگر بهتنهایی ثابت نمیکند ارتباط دوم هم درست تنظیم شده است. ابتدا از میزبان مطمئن شوید گواهی مناسب روی سرور اصلی فعال است؛ سپس حالت SSL/TLS سازگار را در Cloudflare انتخاب کنید. اگر مرورگر بین دو آدرس مرتب جابهجا میشود، تنظیم انتقال HTTP به HTTPS در هاست و Cloudflare را کنار هم بررسی کنید.
کش صفحات
ورود، حساب، سبد و تسویه را از کش عمومی کنار بگذارید. برای ابزارهایی مانند APO، مستندات همان قابلیت و سازگاری افزونه را بررسی کنید.
تست واقعی
پس از فعال کردن Cloudflare، یک صفحهٔ عمومی را باز کنید و سپس ورود، فرم تماس و سبد خرید را امتحان کنید. اطلاعات شخصی یک کاربر نباید به کاربر دیگری نشان داده شود. صفحهٔ محصول نیز باید قیمت و موجودی درست داشته باشد. اگر پس از تغییر هنوز محتوای قدیمی میبینید، کش همان صفحه را پاک کنید. برای گزارش IP بازدیدکنندگان، از میزبان بخواهید تنظیم اعتماد به Cloudflare را بررسی کند؛ هر مقداری که در یک هدر ناشناس نوشته شده، IP معتبر کاربر نیست.
قبل و بعد را از شبکهٔ مخاطبان مقایسه کنید. افزونهٔ Cloudflare بهتنهایی تنظیم اشتباه DNS یا سیاست کش را اصلاح نمیکند.
آزمون کش روی یک صفحهٔ واقعی
یک نوشتهٔ عمومی را در حالت خروج از حساب باز کنید و پاسخ را با همان صفحه پس از ورود مقایسه کنید. صفحهٔ حساب، سبد خرید و فرمهایی که اطلاعات شخصی یا نشست دارند، نباید مانند یک فایل عمومی کش شوند. کش HTML را تنها با قواعد مناسب برنامه فعال کنید؛ وجود CDN بهتنهایی یعنی تمام صفحهها برای کش عمومی مناسب نیستند.
اگر بعد از ویرایش، نسخهٔ قدیمی دیده میشود، ابتدا مشخص کنید کش مرورگر، افزونهٔ وردپرس یا Cloudflare پاسخ میدهد. پاک کردن همزمان همهٔ کشها تشخیص را سخت میکند. برای HTTPS نیز گواهی معتبر سرور مبدأ و حالت متناسب را بررسی کنید. رفتوبرگشت دائمی بین HTTP و HTTPS اغلب نشانهٔ ناسازگاری تنظیم مبدأ، وردپرس یا پراکسی است.
پس از تغییر، فرم ورود، ارسال دیدگاه و خرید آزمایشی بدون پرداخت واقعی را بررسی کنید. سریع باز شدن صفحهٔ نخست کافی نیست؛ تعاملهای اصلی باید اطلاعات درست و تازه نشان دهند.
منابع و ادامهٔ مطالعه
مقاله قبلی
مقاله بعدی
راهاندازی فروشگاه ووکامرس؛ تنظیمات ضروری قبل از فروش
۳۰ اردیبهشت ۱۳۹۵دیدگاهها (۲)
دیدگاههای تاییدشده و پاسخهای تیم نتآرام
Mr Robot
تشکر جناب جانقربان
مصطفی جانقربان
نویسنده مقالهبا سلام و عرض ادب
خواهش می کنم.
شاد و سلامت باشید.